Jailbreak iOS 27.0.1 na iPhonie 18 Pro
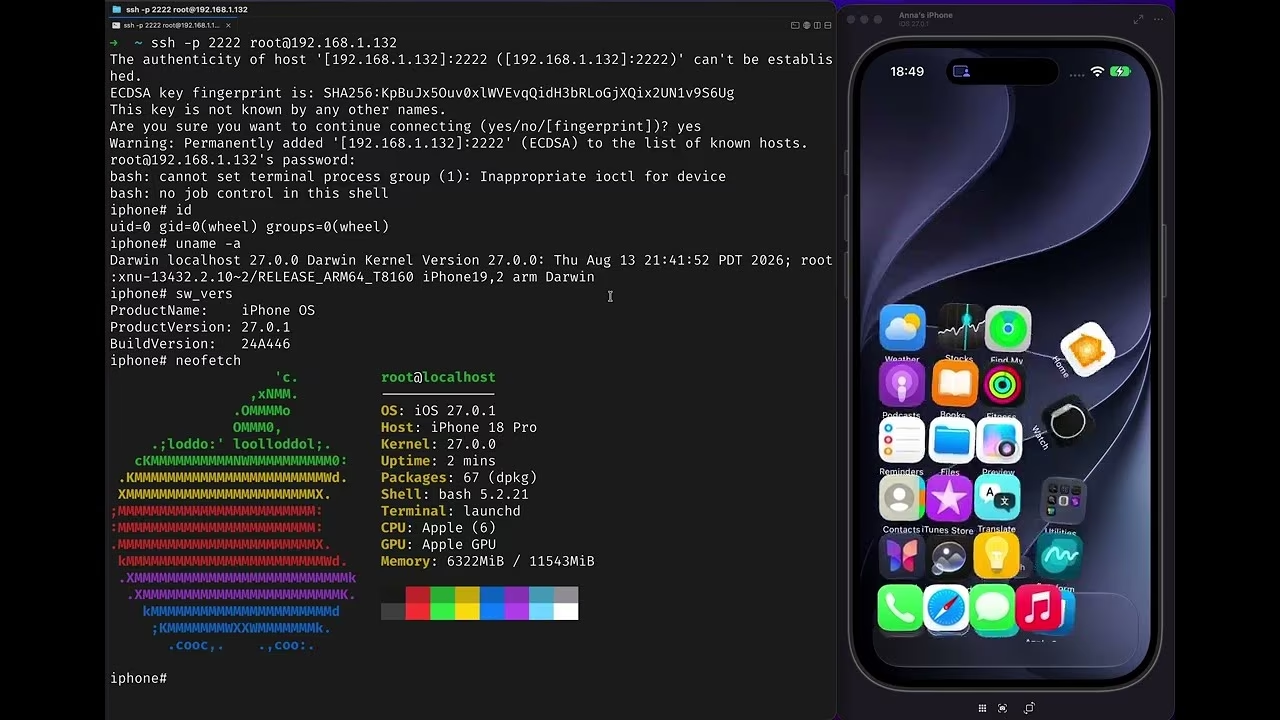
Wyłączyć iPhone’a, włączyć go ponownie i nadal mieć działający jailbreak? Właśnie taki pokaz przygotowała firma Calif.io na konferencji Hexacon w Paryżu. Według opublikowanych materiałów udało się to na iPhonie 18 Pro z iOS 27.0.1. Zanim jednak zaczniecie szukać przycisku „pobierz”, od razu ostudzę zapał: gotowego narzędzia dla użytkowników nie ma. Jest za to demonstracja, której warto przyjrzeć się także wtedy, gdy sami nie zamierzacie niczego w swoim telefonie odblokowywać.
Najciekawsze dzieje się po restarcie
W tej historii najbardziej interesuje mnie moment, w którym telefon wraca do pracy po ponownym uruchomieniu.
To jailbreak typu untethered. Nie wymaga ponownego uruchamiania procedury po każdym restarcie ani podłączania telefonu do komputera, żeby odzyskać zmodyfikowany stan systemu. W odróżnieniu od rozwiązań semi-untethered użytkownik nie musi ręcznie reaktywować jailbreaka po ponownym włączeniu urządzenia.
Badacze pokazali również połączenie SSH z dostępem root, czyli uprawnieniami niedostępnymi zwykłym aplikacjom na iPhonie. W terminalu widoczny był identyfikator iPhone19,2 oraz iOS 27.0.1 w kompilacji 24A446. To znacznie konkretniejszy materiał niż samo zdjęcie nietypowej ikonki na ekranie i obietnica, że „wszystko działa”.
Nowy iPhone, nowe zabezpieczenia
Z informacji przekazanych przez Stefana Essera redakcji Mac & i wynika, że zespół poradził sobie również z Memory Integrity Enforcement, czyli MIE. To zabezpieczenie związane z ochroną pamięci, bazujące na technologii ARM Enhanced Memory Tagging Extension. Jego zadaniem jest utrudnianie wykorzystywania błędów pamięci do przejmowania kontroli nad urządzeniem.
Nie trzeba zapamiętywać tych skrótów. Istotne jest to, że badacze nie ograniczyli się do starego telefonu z dawno nieaktualizowanym systemem. Pokaz dotyczy iPhone’a 18 Pro, a według relacji Mac & i rozwiązanie obejmuje także model Pro Max i ma szersze zastosowanie na urządzeniach z iOS 27.0.1.
Nie opublikowano jednak kompletnej listy zgodności, więc z deklaracją „działa na każdym iPhonie i iPadzie” jeszcze bym poczekał.
PDF w wiadomości — bez łamania kodu
Osobne nagrania pokazują wykorzystanie spreparowanego pliku PDF dostarczonego przez iMessage oraz Signal. W tych demonstracjach potrzebne jest kliknięcie ze strony użytkownika. Mówimy więc o ataku one-click, a nie zero-click. Samo pojawienie się wiadomości nie jest tym samym co wykonanie pokazanej procedury.
Nie oznacza to również automatycznie, że źródłem błędu jest kod Signala albo iMessage. Komunikator może być drogą dostarczenia pliku, a problem znajdować się w innym elemencie systemu. Bez szczegółów technicznych wskazywanie winnego byłoby zgadywaniem.
Jest jeszcze jedno rozróżnienie, które łatwo zgubić przy oglądaniu takich filmów: pokaz trwałego jailbreaka nie jest pokazem obejścia kodu blokady. Na nagraniu po restarcie telefon zostaje odblokowany zwykłym kodem. Nie wyciągałbym więc z niego wniosku, że ktoś właśnie pokazał sposób na dostanie się do dowolnego zablokowanego iPhone’a.
Gdzie pobrać jailbreak Calif.io?
Na razie nigdzie. I właśnie tutaj kończy się część dla osób, które liczyły na weekendowe eksperymenty z własnym telefonem.
W późniejszej rozmowie z Mac & i przedstawiciele Calif.io wyjaśnili, że nie planują wydania jailbreaka jako gotowego produktu dla użytkowników końcowych. Chcą ujawnić szczegóły po usunięciu luk przez Apple. Możliwe jest także udostępnienie demonstracyjnego kodu, czyli proof of concept. To jednak nie obietnica aplikacji, którą wystarczy uruchomić i nacisnąć jeden przycisk.
Opublikowane badania mogłyby ułatwić innym zespołom przygotowanie własnego narzędzia. Czy tak się stanie i kiedy? Tego obecnie nie wiadomo. Nie ma też podstaw, żeby zakładać zgodność z iOS 27.2. Według Essera większość wykorzystanych błędów została już poprawiona w testowej wersji tego systemu.
AI pomagała, ale nie zrobiła wszystkiego
Przy pracach zespół korzystał również z modeli AI. Esser nie opisał dokładnie ich udziału, dlatego opowieść o sztucznej inteligencji, która samodzielnie złamała iPhone’a, można sobie darować. Z jego wypowiedzi wynika raczej współpraca narzędzi z badaczami mającymi specjalistyczną wiedzę.
Znalezienie błędu powodującego awarię programu i zbudowanie na jego podstawie stabilnego exploita to dwa różne zadania. Szczególnie gdy po drodze trzeba poradzić sobie z zabezpieczeniami pamięci. Dla mnie to akurat najciekawszy fragment całej sprawy: AI może pomagać w badaniach, ale odpowiedzialności za techniczną robotę nie da się zrzucić na okienko czatu.
Sam pokaz oglądam z zainteresowaniem. Z instalowaniem czegokolwiek pod szyldem „Calif.io jailbreak download” zdecydowanie bym się jednak nie spieszył. Demonstracja badawcza już jest. Publicznego narzędzia nadal nie ma.


